Arcium
Arcium은 AI 및 블록체인 애플리케이션을 위한 암호화된 연산을 지원하는 탈중앙화된 병렬 기밀 컴퓨팅 네트워크로, 2022년 Yannik Schrade, Julian Deschler, Nicolas Schapeler, Lukas Steiner에 의해 설립되었습니다.[46] Arcium은 스스로를 분산된 노드 집합 전체에서 암호화된 데이터에 대해 다자간 연산(MPC)을 실행하기 위한 무신뢰 및 검증 가능한 프레임워크를 제공하는 “암호화된 슈퍼컴퓨터”라고 설명합니다. 이 프로젝트는 Solana에서 시작되었으며, 2026년 2월에 출시된 허가형 프로덕션 단계인 Arcium Mainnet Alpha를 통해 메인넷에서 암호화된 연산 서비스를 제공하고 있습니다.[44][45]
개요
2022년 Yannik Schrade, Julian Deschler, Nicolas Schapeler, Lukas Steiner가 설립한 Arcium은 탈중앙화된 기밀 컴퓨팅 네트워크 제공을 목표로 합니다. 팀은 범용 암호화 컴퓨팅으로 초점을 확장하기 전, Solana blockchain에서 영지식 트랜잭션 프라이버시 프로토콜인 Elusiv를 구축한 바 있습니다.[46] Arcium은 이 네트워크를 AI, 금융 및 기타 데이터 집약적 애플리케이션을 위한 병렬화된 기밀 컴퓨팅 레이어를 제공하는 “암호화된 슈퍼컴퓨터”로 설명합니다.[44]
2024년 5월, Arcium은 Greenfield Capital이 주도한 550만 달러 규모의 전략적 펀딩 라운드를 완료하여 총 자금 조달액을 900만 달러로 늘렸습니다. 이번 라운드에는 Coinbase, Heartcore Capital, Longhash VC, L2 Iterative Ventures, Staking Facilities, Smape Capital, Everstake가 참여했으며, Solana 공동 창립자 Anatoly Yakovenko와 Monad 공동 창립자 Keone Han 등이 엔젤 투자자로 참여했습니다.[46][47] Elusiv를 넘어선 진화의 일환으로, Arcium은 MPC 기업인 Inpher의 핵심 팀과 프라이버시 관련 지적 재산을 인수하여 해당 기술과 암호학 전문가들을 네트워크의 암호화 컴퓨팅 스택에 통합했습니다.[45][47]
Arcium의 초기 개발은 두 차례의 프라이빗 testnets를 통해 진행되었으며, 팀의 보고에 따르면 50,000개 이상의 참여 신청이 몰렸습니다.[47] 2025년 5월, 프로젝트는 퍼블릭 Testnet 페이즈 1로 전환하여 초기 온체인 프로그램을 배포하고 내부 클러스터를 운영하며, 다크 풀 트레이딩 데모와 같은 초기 애플리케이션을 호스팅하는 동시에 네트워크 성능과 node 안정성을 스트레스 테스트했습니다.[45][48]
로드맵에 따르면, 퍼블릭 Testnet 페이즈 2와 3에서는 제3자 node 운영, 강화된 전처리, 배치 처리 및 더 넓은 애플리케이션 범위를 갖춘 보다 완전한 기능의 네트워크를 제공할 계획이며, 여기에는 Solana 데브넷에서의 C-SPL 기밀성 표준 출시가 포함됩니다.[48] 2026년 2월 Solana mainnet에서 출시된 Arcium Mainnet Alpha는 Arcium이 독립적인 node 운영자들의 초기 클러스터와 함께 운영하는 허가형 프로덕션 단계로 설명되며, 이는 더 광범위한 탈중앙화와 계획된 $ARX 토큰 출시 전에 성능과 안정성을 검증하기 위한 것입니다.[45] 공개된 로드맵에서 프로젝트는 차후 이정표로 2026년 1분기에 완전한 탈중앙화 mainnet 및 토큰 생성 이벤트(TGE)를 목표로 설정했습니다.[48]
이 네트워크는 데이터 기밀성을 유지하면서 MPC 기반 암호화 계산을 수행하기 위해 분산 노드 아키텍처를 사용하여 blockchain, 의료 및 AI와 같은 분야에서 안전한 데이터 협업을 위해 설계되었습니다.[1][2] Solana 기반의 프레임워크는 계산 스케줄링 및 보상과 같은 작업을 처리하며, AI 모델 학습, 기밀 DeFi 및 개인정보 보호 데이터 분석과 같은 애플리케이션을 위한 유연한 MPC 구성을 제공하는 것을 목표로 합니다.[1][44] 계획된 $ARX 네트워크 토큰은 MPC 노드에 대한 staking 및 위임을 지원하고, C-SPL 트랜잭션을 포함한 온체인 및 오프체인 활동에서 발생하는 사용 기반 수수료를 축적하며, 프로토콜 업그레이드에 대한 온체인 거버넌스를 가능하게 하도록 의도되었습니다.[44][48] 이 토큰 생성 이벤트(TGE)에 앞서, Arcium은 전통적인 airdrop 대신 초기 사용자와 개발자를 위한 기여 기반 보상 모델로 소급 토큰 보조금(Retroactive Token Grants, RTGs)을 개설했습니다.[48][45]
아키텍처
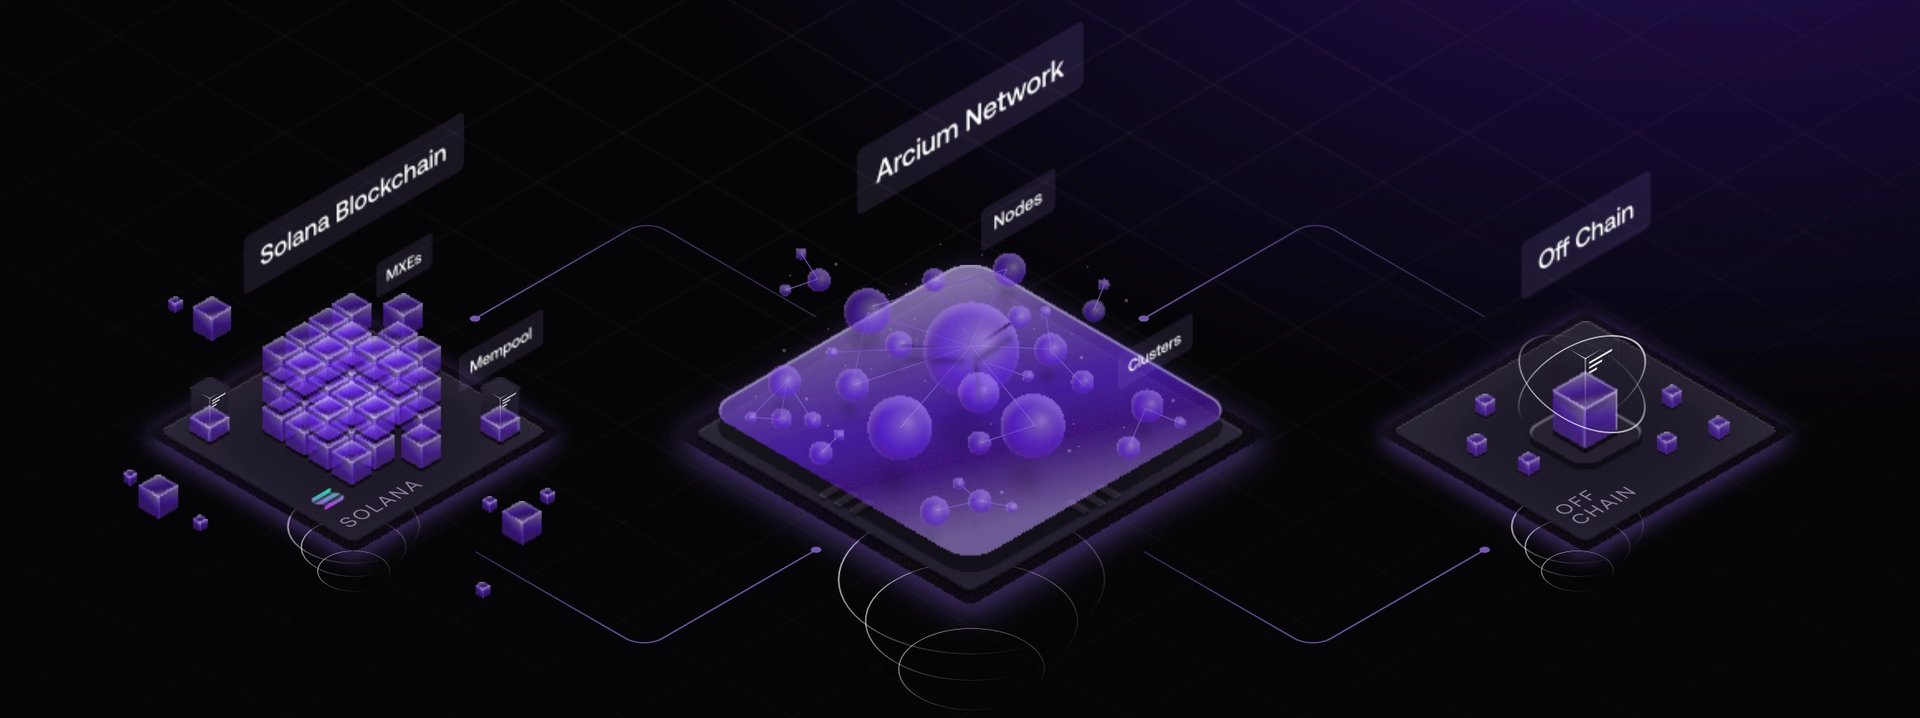
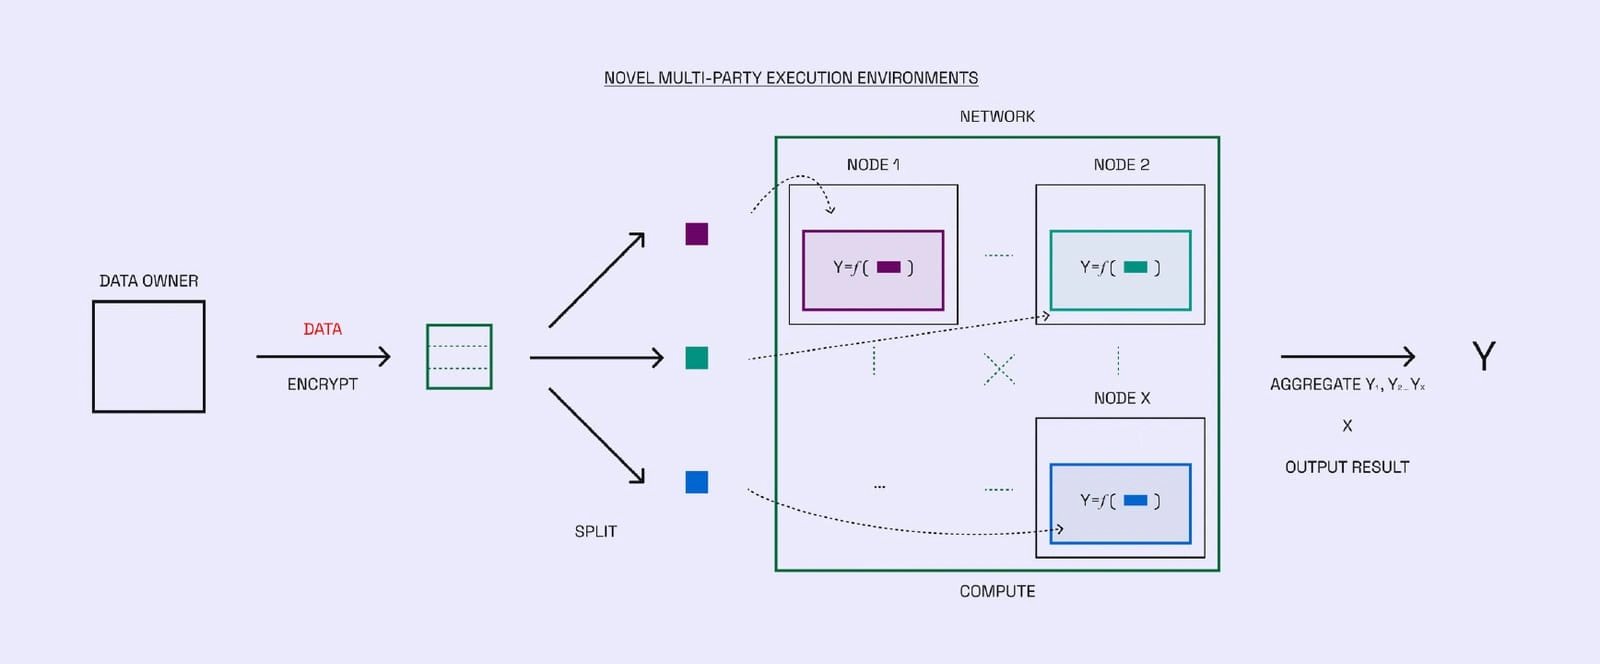
Arcium의 아키텍처는 분산형 기밀 컴퓨팅을 지원하도록 설계되었습니다. 이 아키텍처는 작업을 연산 정의(computation definitions)로 세분화하며, 이는 보안 처리를 위한 하드웨어처럼 작동하는 Arx nodes 클러스터 상의 다자간 연산(MPC) 환경(MXEs)에서 실행됩니다.
네트워크는 Solana blockchain에서 실행되는 프로그램에 의해 조정되며, 온체인 mempool 시스템을 통해 작업을 관리하는 것을 목표로 합니다. 연산 서비스에 대한 보상은 온체인에서 처리되어, 고객이 Arx 운영자 및 제3자 위임자에게 지불하는 결제를 용이하게 합니다.[4]
제품
Multi-Party Execution Environments (MXEs)
다자간 실행 환경(MXEs)은 암호화된 데이터에 대한 보안 연산을 촉진하여, 여러 당사자가 입력값이나 출력값을 공개하지 않고도 협업할 수 있도록 하는 것을 목표로 합니다. 개발자는 데이터의 민감도에 따라 암호화 스키마를 맞춤 설정할 수 있으며, 참여하는 nodes를 위한 공유 키를 생성합니다.
MXEs는 Arcium Network의 핵심 구성 요소로 작동하며, 한 번의 연산을 수행한 후 폐기되는 단일 사용(Single Use) 방식 또는 재사용이 가능한 지속형(Persistent) 방식으로 분류될 수 있습니다. nodes 클러스터는 작업 처리 능력을 확인하고, 필요한 전처리를 수행하며, 병렬 처리를 위해 blockchain에서 입력값을 가져옵니다. 네트워크는 효율성과 보안을 강화하기 위해 BDOZ를 포함한 다양한 MPC 프로토콜을 지원합니다.[3][5][6][7][8][9][10]
Clusters
클러스터(Clusters)는 기밀 작업을 위해 다자간 연산(MPC)을 활용하도록 설계된 Arx nodes 그룹입니다. 고객은 평판 및 연산 능력 등 다양한 node 속성을 기반으로 클러스터를 형성할 수 있습니다.
클러스터 생성 시 고객은 최대 부하 및 신뢰 실행 환경(TEE)이 활성화된 nodes의 수와 같은 매개변수를 지정합니다. 부하의 잠재적 증가를 제외한 대부분의 속성은 고정됩니다.
노드는 클러스터에 참여하기 위해 동의를 제공해야 합니다. 비허가형(non-permissioned) 클러스터에서는 무작위로 선택된 노드가 추가되며, 활성화를 위해서는 모든 노드의 승인이 필요합니다. 백업 노드를 위해 노드 우선순위 목록(Node Priority List)이 유지됩니다.
클러스터는 분산 키 생성(DKG)을 통해 암호화 키 작업을 관리하며, 강화된 기밀성을 위해 TEE를 채택할 수 있습니다. 클러스터 포킹(Cluster forking)을 통해 MXE가 퇴출될 경우 남은 노드들이 별도의 연산을 수행할 수 있습니다.
마이그레이션 비용은 노드 간에 공유되며, 페널티를 방지하기 위해 종료 의사를 사전에 전달해야 합니다. 보상은 스테이크 위임에 따라 할당되며, 리더(Leader) 노드는 추가 보상을 위해 출력 점유분(output shares)을 수집합니다. 허가형(Permissioned) 클러스터는 조직이 자체 노드 인프라를 감독할 수 있게 합니다.[11][12][13][14][15][16][17][18][19][20]
Arx Node
Arx 노드는 Arcium 네트워크의 근본적인 구성 요소로 작동하며, 복잡한 작업을 위한 분산 컴퓨팅을 촉진하는 것을 목표로 합니다. 각 노드는 단일 암호화된 데이터 파편을 보유하며, 데이터 프라이버시를 강화하기 위해 다자간 연산(MPC) 프로토콜을 채택합니다.
노드는 여러 노드를 관리할 수 있는 노드 운영자(Node Operators)와 연계됩니다. 관련 메타데이터에는 노드의 IP, 포트 및 관할권 코드가 포함됩니다. 또한 Arx 노드는 키 쉐어(key shares)를 안전하게 관리하며, 보안을 강화하기 위해 신뢰 실행 환경(TEEs)을 활용할 수 있습니다.
노드 운영자는 자체 스테이킹(self-delegation)과 제3자 위임에 따른 수수료를 통해 수익을 창출합니다. 평판은 과거 성과를 바탕으로 평가되며, 네트워크는 현재 BDOZ MPC 프로토콜을 지원하고 향후 프로토콜 확장을 계획하고 있습니다.
미들레이어 노드(Middlelayer Nodes)는 오프체인 데이터를 연산에 연결하는 것을 목표로 하며, 사용자로부터 일정 수준의 신뢰를 필요로 합니다. 노드 운영을 위해서는 신뢰할 수 있는 인프라가 필수적이며, TEE 지원은 잠재적인 수익 기회를 높일 수 있습니다.[3][21][22][23][24][25][26][27][28][29][30]
Computations
Arcium 네트워크는 시스템 연산(system computations)과 일반 연산(normal computations)을 구분합니다. 시스템 연산은 네트워크 운영을 지원하도록 설계되었으며, 분산 키 생성을 위한 DKGSystemComputation, 클러스터 마이그레이션을 위한 MigrationSystemComputation, 그리고 미참여가 감지될 때 더 광범위한 합의를 유도하는 것을 목표로 하는 NonParticipationDetectionSystemComputation을 포함합니다.
일반 연산은 MXE와 관련된 고객 주도 작업을 의미하며, 출력 및 실행 권한 수준을 명시하는 연산 정의(Computation Definitions)에 정의됩니다. 실행 로직은 효율적인 암호화 작업을 위해 BDOZ 프로토콜 기반의 공개 또는 비공개 회로를 활용합니다. 고객은 데이터 무결성과 기밀성을 유지하면서 데이터 소스에 대한 매개변수를 설정할 책임이 있습니다. 결정론적 가격 책정 모델은 비용 사전 평가를 용이하게 하며 추가 수수료를 통한 우선순위 향상을 허용하고, 노드 운영자들은 투표를 통해 지속 가능한 가격을 설정합니다.[31][32][33][34][35][36][37][38]
탈중앙화 기밀 컴퓨팅 (DeCC)
탈중앙화 기밀 컴퓨팅(Decentralized Confidential Computing, DeCC)은 민감한 데이터를 노출 없이 안전하게 처리하는 것을 목표로 합니다. 이는 데이터를 여러 위치에 분산시키는 탈중앙화와 무단 액세스로부터 보호하는 기밀성 조치를 결합합니다. 이 접근 방식은 데이터 프라이버시에 대한 증가하는 우려를 해결하는 동시에 Web3 생태계에서 안전한 처리를 촉진합니다.
DeCC는 처리 과정에서 데이터 프라이버시를 유지하기 위해 다자간 연산(MPC), 영지식 증명(ZKPs), 완전 동형 암호(FHE), 그리고 신뢰 실행 환경(TEEs)과 같은 기술을 활용합니다. Arcium 프레임워크는 이러한 DeCC 원칙을 적용하여 암호화된 연산을 위한 구조를 생성하며, 단일 엔티티가 전체 데이터 세트에 완전히 접근하는 것을 방지함으로써 데이터 유출 위험을 줄이는 것을 목표로 합니다.[43]
Cerberus
Cerberus는 제로 트러스트 환경을 위해 설계된 보안 다자간 계산(MPC)을 위한 Arcium의 주요 암호화 백엔드입니다. 이는 부정 다수(dishonest-majority) 보안 모델에서 작동하며, 참여 당사자 중 한 명을 제외한 모든 당사자가 부패하더라도 보안을 유지하고, 오작동하는 당사자를 정확히 찾아내어 배제할 수 있는 식별 가능한 중단(identifiable abort) 기능을 제공합니다.[49]
이 프로토콜은 의무 전송(OT), 의무 선형 평가(OLE) 및 그 벡터 형태인 VOLE, 인증된 비밀 공유, 서명과 같은 저수준 프리미티브를 입력 독립적인 전처리 단계와 낮은 통신 오버헤드로 임의의 산술 회로를 평가하는 온라인 단계로 구성합니다.[49] Cerberus는 공개적이고 추가만 가능한 통신 및 책임성을 제공하는 탈중앙화 기저 위에서 실행되도록 설계되었습니다. blockchain을 사용하여 상태, 입력 및 출력 전달, 경제적 인센티브를 고정함으로써 서로 신뢰하지 않는 nodes가 책임성을 유지하면서 외주화된 계산을 수행할 수 있도록 합니다.[49]
사용 사례
Arcium의 기밀 컴퓨팅 네트워크는 다양한 분야에서 데이터 보안과 프라이버시를 강화하는 것을 목표로 합니다. 주요 사용 사례는 다음과 같습니다:
- AI: 개별 데이터 세트의 프라이버시를 보존하면서 협업 AI 학습을 위해 암호화된 데이터를 안전하게 풀링(pooling)할 수 있도록 지원하는 것을 목표로 합니다.
- Decentralized Finance (DeFi): DeFi 활동을 암호화하고 Real-World Assets (RWAs)로 확장하여 규제 준수를 촉진하고 사용자 데이터를 보호하는 것을 목표로 합니다.
- Decentralized Physical Infrastructure Networks (DePIN): 데이터를 노출하지 않고 분산형 서비스에서 민감한 데이터를 안전하게 처리하는 것을 목표로 합니다.
- Healthcare: 민감한 환자 데이터에 대한 안전한 협업을 가능하게 하여, 프라이버시를 보존하면서 맞춤형 의학을 위한 분석을 용이하게 하는 것을 목표로 합니다.[3][42]
생태계
Solana Integration
Arcium은 탈중앙화 애플리케이션과 트랜잭션을 촉진하는 오픈 소스 블록체인인 Solana를 활용합니다. Solana의 온체인 프로그램은 Arx 노드 등록, 연산 처리, 결제 및 보상과 같은 금융 활동을 포함한 Arcium 네트워크 관리를 담당합니다.[39]
이 네트워크는 이중 멤풀 구조를 구현합니다. 즉, 실행 준비가 된 연산을 위한 활성 멤풀과 다른 연산의 완료를 기다리는 연산을 위한 종속 멤풀입니다. 이 설계는 연산을 Arx 노드 클러스터로 유도하여 조직화를 개선하는 것을 목표로 합니다.[40] Arcium은 또한 기존 토큰 인프라와 Arcium의 암호화 연산을 결합하여 기밀 DeFi 및 결제를 가능하게 하는 Solana용 기밀 표준인 C-SPL(Confidential SPL-Token)을 개발하고 있습니다. C-SPL은 공개 테스트넷 2단계의 일환으로 Solana 데브넷에 출시될 예정입니다.[48] C-SPL 트랜잭션을 포함하여 Arcium과의 온체인 및 오프체인 상호작용에서 발생하는 사용 기반 수수료는 계획된 $ARX 네트워크 토큰에 축적되도록 설계되었으며, 이 토큰은 스테이킹, MPC 노드 위임 및 온체인 거버넌스 역할도 수행합니다.[44]
초기 통합은 Solana와 이루어지지만, Arcium은 네트워크가 성숙해짐에 따라 여러 블록체인 및 오프체인 환경을 지원하는 것을 목표로 합니다.[3][41]