Arcium
Arcium 是一个去中心化、并行化的机密计算网络,支持 AI 和 区块链 应用的加密计算。它由 Yannik Schrade、Julian Deschler、Nicolas Schapeler 和 Lukas Steiner 于 2022 年创立。[46] 它自称为“加密超级计算机”,提供了一个去信任化且可验证的框架,用于在分布式节点集中对加密数据运行多方计算 (MPC)。该项目起源于 Solana,其加密计算已通过 Arcium Mainnet Alpha 在主网上线,这是于 2026 年 2 月启动的一个许可制生产阶段。[44][45]
概述
Arcium 由 Yannik Schrade、Julian Deschler、Nicolas Schapeler 和 Lukas Steiner 于 2022 年创立,旨在提供一个去中心化的机密计算网络。该团队此前在 Solana 区块链上构建了零知识交易隐私协议 Elusiv,随后将其业务重点扩展到通用加密计算。[46] Arcium 将该网络描述为一台“加密超级计算机”,为 AI、金融和其他数据密集型应用提供并行化的机密计算层。[44]
2024 年 5 月,Arcium 完成了由 Greenfield Capital 领投的 550 万美元战略融资,使其总融资额达到 900 万美元。参与本轮融资的包括 Coinbase、Heartcore Capital、Longhash VC、L2 Iterative Ventures、Staking Facilities、Smape Capital、Everstake,以及 Solana 联合创始人 Anatoly Yakovenko 和 Monad 联合创始人 Keone Han 等天使投资人。[46][47] 作为从 Elusiv 演进的一部分,Arcium 收购了 MPC 公司 Inpher 的核心团队和隐私相关知识产权,将其技术和密码学家整合到网络的加密计算堆栈中。[45][47]
Arcium 的早期开发经历了两个私募测试网,据团队报告,这两个测试网吸引了超过 50,000 份参与申请。[47] 2025 年 5 月,该项目过渡到公共测试网第一阶段,发布了初始链上程序,运行内部集群,并托管了暗池交易演示等早期应用,同时对网络性能和节点稳定性进行了压力测试。[45][48]
根据路线图,公共测试网第二和第三阶段计划交付功能更全的网络,包括第三方节点运行、增强的预处理、批处理以及更广泛的应用覆盖,包括在 Solana 开发网上发布 C-SPL 机密性标准。[48] Arcium 主网 Alpha 版于 2026 年 2 月在 Solana 主网启动,被描述为一个由 Arcium 运营的许可生产阶段,拥有初始的独立节点运营商集群,旨在在更广泛的去中心化和计划中的 $ARX 代币发行之前验证性能和稳定性。[45] 在其发布的路线图中,该项目将 2026 年第一季度实现完全去中心化的主网和代币生成事件 (TGE) 作为后续里程碑。[48]
该网络旨在为 区块链、医疗保健和人工智能等领域提供安全的数据协作,利用分布式节点架构执行基于 MPC 的加密计算,同时保持数据的机密性。[1][2] 它在 Solana 上的框架负责处理计算调度和补偿等任务,旨在为人工智能模型训练、机密 DeFi 和隐私保护数据分析等应用提供灵活的 MPC 配置。[1][44] 计划中的 $ARX 网络代币旨在支持 质押 和对 MPC 节点的委托,累积来自链上和链下活动(包括 C-SPL 交易)的基于使用的费用,并实现对协议升级的链上治理。[44][48] 在此次代币生成事件之前,Arcium 已经概述了追溯性代币赠款(RTG),作为针对早期用户和开发者的基于贡献的奖励模型,以取代传统的 空投。[48][45]
架构
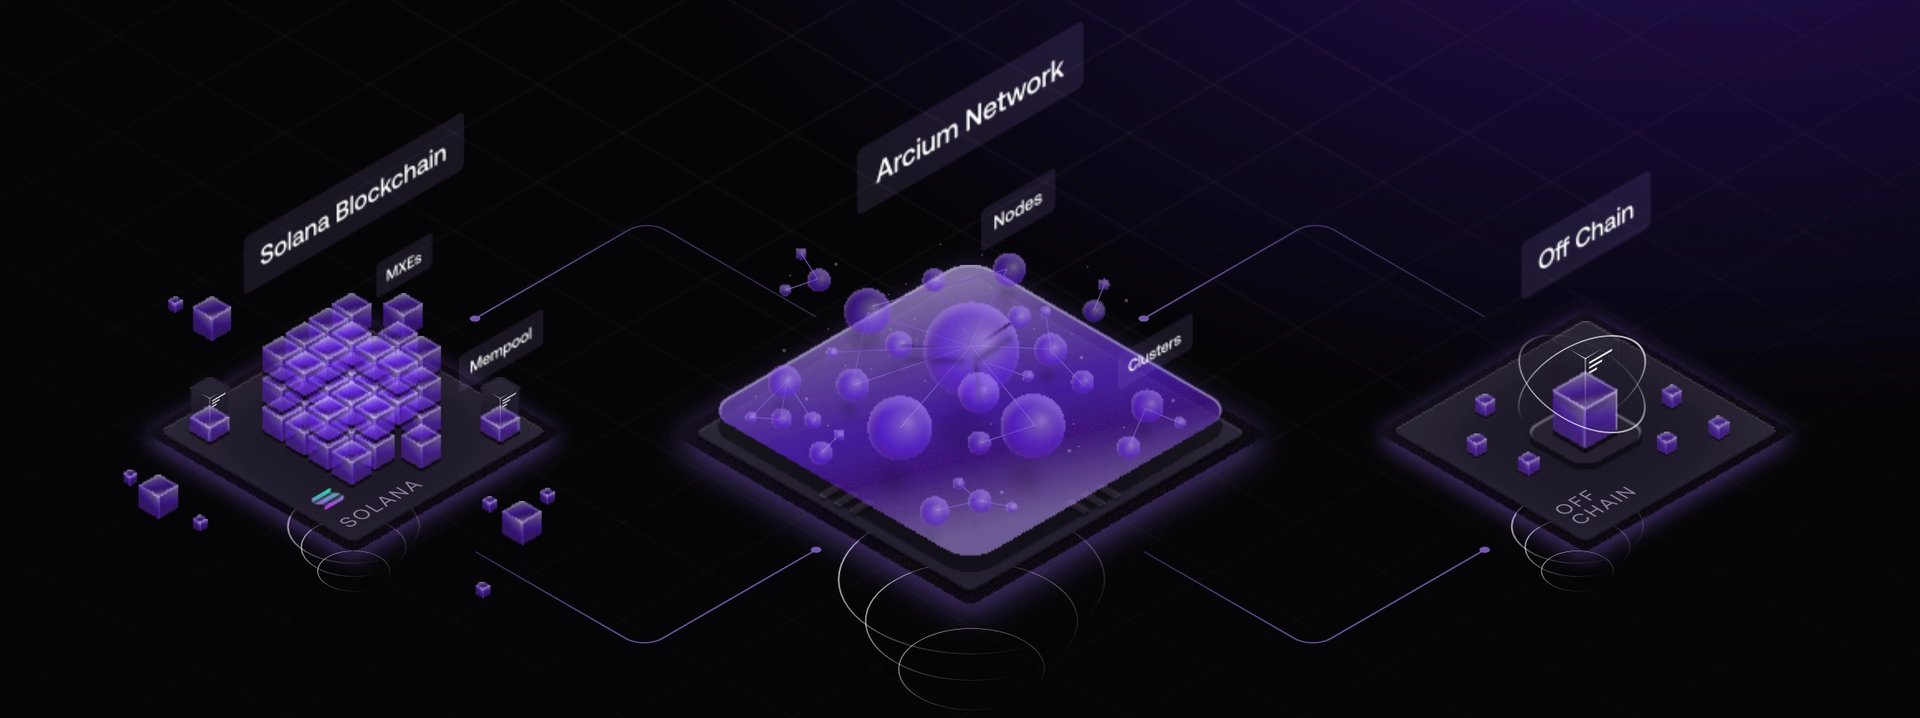
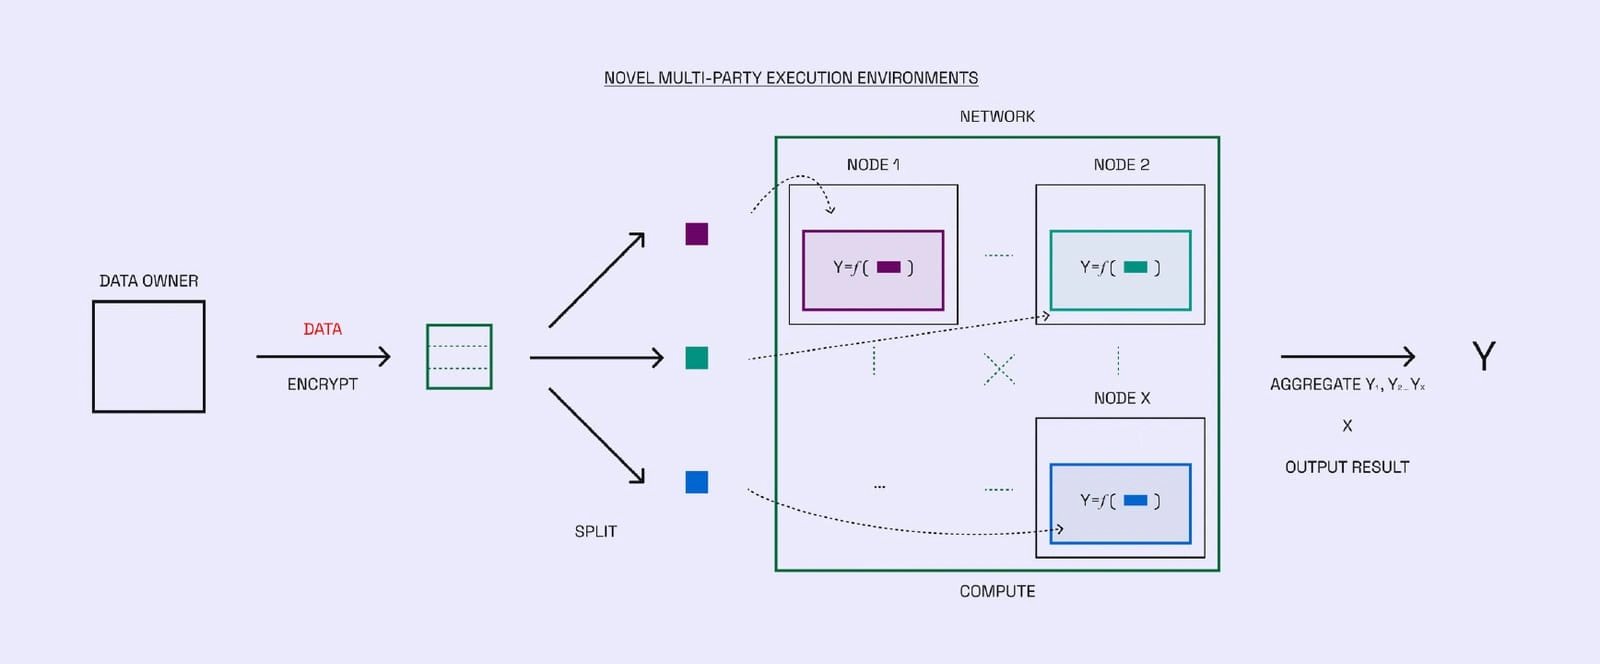
Arcium 的架构旨在支持分布式机密计算。它将任务分解为计算定义,并在 Arx nodes 集群的多方计算 (MPC) 环境 (MXEs) 中执行,其功能类似于安全处理的硬件。
该网络由运行在 Solana blockchain 上的程序进行协调,旨在通过链上 mempool 系统管理任务。计算服务的报酬在链上处理,促进了客户向 Arx 运营商和第三方委托人的支付。[4]
产品
多方执行环境 (MXEs)
多方执行环境 (MXEs) 旨在促进对加密数据的安全计算,使多个参与方能够在不泄露其输入或输出的情况下进行协作。开发人员可以根据数据的敏感性自定义加密方案,为参与节点生成共享密钥。
MXEs 作为 Arcium 网络的基础组件,可分为单次使用型(执行一次计算后即丢弃)或持久型(允许重复使用)。节点集群会确认其处理任务的能力,执行必要的预处理,并从区块链检索输入以进行并发处理。该网络支持包括 BDOZ 在内的各种 MPC 协议,以提高效率和安全性。[3][5][6][7][8][9][10]
集群 (Clusters)
集群被设计为由 Arx 节点组成的团体,旨在利用多方计算 (MPC) 进行机密操作。客户可以根据各种节点属性(包括声誉和计算能力)来组建集群。
在创建集群期间,客户需指定参数,例如最大负载和启用可信执行环境 (TEE) 的节点数量。除负载可能增加外,大多数属性都是固定的。
节点必须同意才能加入集群。在非许可集群中,会添加随机选择的节点,且激活需要所有节点的批准。系统会为备用节点维护一个节点优先级列表。
集群通过分布式密钥生成 (DKG) 管理加密密钥操作,并可以采用 TEE 来增强机密性。集群分叉功能允许在 MXE 被弹出时,剩余节点进行单独计算。
迁移成本由节点分担,且必须沟通关闭意图以防止处罚。奖励根据质押委托进行分配,领导节点负责收集输出份额以获得额外报酬。许可集群使组织能够监督其节点基础设施。[11][12][13][14][15][16][17][18][19][20]
Arx Node
Arx 节点作为 Arcium 网络的基础组件,旨在促进复杂任务的分布式计算。每个节点保留一个加密数据片段,采用多方计算(MPC)协议来增强数据隐私。
节点与节点运营商相关联,运营商可以管理多个节点。相关元数据包括节点的 IP、端口和司法管辖区代码。Arx 节点还安全地管理密钥分片,并可能利用可信执行环境(TEEs)来加强安全性。
节点运营商通过自委托和第三方委托的费用产生收入。声誉根据历史表现进行评估,网络目前支持 BDOZ MPC 协议,并计划在未来进行协议扩展。
中间层节点旨在将链外数据连接到计算,这需要用户的一定程度信任。可靠的基础设施对于节点运行至关重要,对 TEE 的支持可能会增加潜在的收入机会。[3][21][22][23][24][25][26][27][28][29][30]
计算
Arcium 网络区分了系统计算和普通计算。系统计算旨在支持网络运行,包括用于分布式密钥生成的 DKGSystemComputation、用于集群迁移的 MigrationSystemComputation,以及旨在检测到未参与时触发更广泛共识的 NonParticipationDetectionSystemComputation。
普通计算是指与 MXE 相关的客户发起任务,在计算定义中规定了输出和执行权限级别。执行逻辑利用基于 BDOZ 协议的公共或私有电路进行高效的加密操作。客户负责为数据源设置参数,同时维护数据的完整性和机密性。确定性定价模型有助于成本预评估,并允许通过额外费用进行优先级提升,节点运营商通过投票建立可持续的定价。[31][32][33][34][35][36][37][38]
去中心化机密计算 (DeCC)
去中心化机密计算(DeCC)旨在确保敏感数据在不暴露的情况下进行安全处理。它将数据分布在多个位置的去中心化特性与防止未经授权访问的机密性措施相结合。这种方法解决了日益增长的数据隐私担忧,同时促进了 Web3 生态系统中的安全处理。
DeCC 利用多方计算(MPC)、零知识证明 (ZKPs)、全同态加密(FHE)和可信执行环境(TEEs)等技术在处理过程中维护数据隐私。Arcium 框架应用这些 DeCC 原则来创建加密计算结构,旨在通过防止任何单一实体拥有完整数据集的完全访问权限来降低数据泄露风险。[43]
Cerberus
Cerberus 是 Arcium 用于安全多方计算 (MPC) 的主要密码学后端,专为零信任环境而设计。它在不诚实多数 (dishonest‑majority) 安全模型下运行,即使除一方外的所有参与方都被攻破,也能保持安全性,并提供可识别的中止 (identifiable abort) 功能,以精准定位并排除违规行为方。[49]
该协议将底层原语(如不经意传输 (OT)、不经意线性评估及其向量形式 VOLE、经过身份验证的秘密共享和签名)组合成一个与输入无关的预处理阶段,随后是一个以低通信开销评估任意算术电路的在线阶段。[49] Cerberus 旨在运行于提供公开、仅追加通信和问责制的去中心化底层之上,利用区块链来锚定状态、输入和输出交付以及经济激励,从而使互不信任的节点能够在保持问责制的同时执行外包计算。[49]
使用场景
Arcium 的机密计算网络旨在增强各领域的数据安全和隐私。主要使用场景包括:
- 人工智能 (AI):旨在促进加密数据的安全汇集,用于协作式 AI 训练,同时保护单个数据集的隐私。
- 去中心化金融 (DeFi):旨在对 DeFi 行为进行加密,并扩展到 现实世界资产 (RWAs),以促进合规并保护用户数据。
- 去中心化物理基础设施网络 (DePIN):旨在确保去中心化服务中敏感数据的安全处理,且不泄露数据。
- 医疗保健:旨在实现对敏感患者数据的安全协作,在保护隐私的同时促进个性化医疗的分析。[3][42]
生态系统
Solana 集成
Arcium 利用 Solana(一个促进去中心化应用和交易的开源区块链)。Solana 上的链上程序负责管理 Arcium 网络,其中包括 Arx 节点的注册、计算处理以及支付和奖励等财务活动。[39]
该网络实现了双内存池结构:用于准备执行计算的活动内存池和用于等待其他计算完成的依赖内存池。这种设计旨在通过将计算引导至 Arx 节点集群来提高组织效率。[40] Arcium 还在开发 C‑SPL(机密 SPL 代币),这是 Solana 的一种机密性标准,它将现有的代币基础设施与 Arcium 的加密计算相结合,以实现机密 DeFi 和支付;C‑SPL 计划作为公共测试网第二阶段的一部分在 Solana 开发网(devnet)上启动。[48] 来自与 Arcium 的链上和链下交互(包括 C‑SPL 交易)的基于使用的费用,旨在累积到计划中的 $ARX 网络代币中,此外该代币还将在质押、MPC 节点委托和链上治理中发挥作用。[44]
虽然最初是与 Solana 集成,但随着网络的成熟,Arcium 旨在支持多个区块链和链下环境。[3][41]